Domain gefahrenlage.de kaufen?
Wir ziehen mit dem Projekt
gefahrenlage.de um.
Sind Sie am Kauf der Domain
gefahrenlage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gefahrenlage.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Gebäudesicherheit als Facility Management Aufgabe: Risiko versus Sicherheit, Fachbücher von Ivo LaglerIn diesem Fachbuch stellt sich der Buchautor der Herausforderung, Krisen- und Katastrophenszenarien, wie das Hochwasser im August 2002 in Österreich, in die Facility Management-Planung zu integrieren. Er zeigt unter anderem auf, dass die rechtzeitige Erarbeitung von Katastrophenplänen sowie Ablaufstrukturen und Verantwortlichkeiten zum Kompetenzbereich des Facility Managements gehört. Das Facility Management umfasst alle Aufgaben im Zusammenhang mit der Planung, Verwaltung und Bewirtschaftung komplexer Gebäude, Produktionsstätten und Anlagen. Da das Bewusstsein der meisten Facility Manager dahin geht, Verantwortungen in Bezug auf Katastrophen, die unternehmensintern unterschiedlich definiert werden, auf Einsatzorganisationen abzuwälzen, und diese sich jedoch auf das Wesentliche beschränken, überlassen sie die Facility Manager in Bezug auf die Sicherung der objektinternen Anlagen meistens sich selbst.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
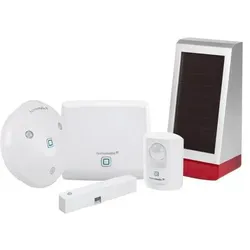
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.269,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man sich auf sichere Weise vor einer Gefahr oder einer Bedrohung in Sicherheit bringen?
1. Identifiziere die Gefahr oder Bedrohung und plane einen Fluchtweg. 2. Informiere andere über deine Pläne und bleibe in Kontakt. 3. Suche Schutz an einem sicheren Ort, bis die Gefahr vorüber ist. **
-
Was sind die typischen Warnsignale für eine mögliche Gefahr oder Bedrohung?
Ungewöhnliche Geräusche, verdächtige Personen oder Fahrzeuge in der Nähe, plötzliche Veränderungen in der Umgebung. Es ist wichtig, auf Bauchgefühl und Instinkte zu hören und bei Verdacht sofort Hilfe zu suchen. Vertrauen Sie auf Ihre Intuition und seien Sie wachsam, um potenzielle Gefahren frühzeitig zu erkennen. **

Wie lautet der richtige Satz für den Aufkleber auf dem Paket: "Vorsicht Glas" oder "Gefahr"?
Der richtige Satz für den Aufkleber auf dem Paket wäre "Vorsicht Glas". Dieser Hinweis warnt die Personen vor dem zerbrechlichen Inhalt des Pakets und fordert zur Vorsicht beim Umgang damit auf. "Gefahr" wäre zu allgemein und würde nicht spezifisch auf den Inhalt des Pakets hinweisen. **
Was ist der Unterschied zwischen Risiko und Gefahr?
Was ist der Unterschied zwischen Risiko und Gefahr? Risiko bezieht sich auf die Wahrscheinlichkeit, dass eine bestimmte Gefahr eintritt, während Gefahr die potenzielle Schädigung oder Bedrohung darstellt. Risiko beinhaltet daher eine Bewertung der Wahrscheinlichkeit und der möglichen Auswirkungen einer Gefahr. Risiko kann durch Maßnahmen wie Prävention oder Absicherung reduziert werden, während Gefahr als unvermeidlich angesehen werden kann. Letztendlich kann Risiko als die Möglichkeit betrachtet werden, dass eine Gefahr zu Schaden führt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lang:Sicherheit, Gefahr, Risiko und Vor, Fachbücher von Alexander LangDas Fachbuch "Sicherheit, Gefahr, Risiko und Vorsorge im Lebensmittelrecht" bietet eine umfassende Analyse der relevanten Begriffe und Konzepte im Kontext der Basisverordnung (VO (EG) Nr. 178/2002). Es richtet sich an Fachleute und Interessierte im Bereich Wirtschaft und Recht, insbesondere im Wirtschaftsrecht. Die Publikation beleuchtet die Herausforderungen und rechtlichen Rahmenbedingungen, die mit der Sicherheit von Lebensmitteln verbunden sind, und bietet wertvolle Einblicke in die Risikobewertung und die Vorsorgestrategien, die zur Gewährleistung der Lebensmittelsicherheit erforderlich sind. Durch die klare Struktur und die fundierte Darstellung der Themen ermöglicht das Buch eine tiefgehende Auseinandersetzung mit den rechtlichen Aspekten, die für die Praxis von Bedeutung sind. Es ist ein unverzichtbares Nachschlagewerk für alle, die sich mit den rechtlichen Rahmenbedingungen im Lebensmittelrecht beschäftigen und ein besseres Verständnis für die Zusammenhänge zwischen Sicherheit, Gefahr und Risiko entwickeln möchten.98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gebäudesicherheit als Facility Management Aufgabe: Risiko versus Sicherheit, Fachbücher von Ivo LaglerIn diesem Fachbuch stellt sich der Buchautor der Herausforderung, Krisen- und Katastrophenszenarien, wie das Hochwasser im August 2002 in Österreich, in die Facility Management-Planung zu integrieren. Er zeigt unter anderem auf, dass die rechtzeitige Erarbeitung von Katastrophenplänen sowie Ablaufstrukturen und Verantwortlichkeiten zum Kompetenzbereich des Facility Managements gehört. Das Facility Management umfasst alle Aufgaben im Zusammenhang mit der Planung, Verwaltung und Bewirtschaftung komplexer Gebäude, Produktionsstätten und Anlagen. Da das Bewusstsein der meisten Facility Manager dahin geht, Verantwortungen in Bezug auf Katastrophen, die unternehmensintern unterschiedlich definiert werden, auf Einsatzorganisationen abzuwälzen, und diese sich jedoch auf das Wesentliche beschränken, überlassen sie die Facility Manager in Bezug auf die Sicherung der objektinternen Anlagen meistens sich selbst.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.269,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peters, Achim: UnsicherheitUnsicherheit , Das Gefühl unserer Zeit - Und was uns gegen Stress und gezielte Verunsicherung hilft , Sonstige > Motorkühlung , Erscheinungsjahr: 20180903, Produktform: Leinen, Autoren: Peters, Achim, Seitenzahl/Blattzahl: 429, Abbildungen: s/w Abbildungen im Text, Keyword: "das egoistische gehirn"; "mythos übergewicht"; alltagspsychologie; buch; bücher; corona-krise; gehirnforschung; krisenbewältigung; medizin; neurologie; psychologie; stressbewältigung, Fachschema: Innere Medizin~Medizin / Innere Medizin~Neurologie~Neurologie / Neurophysiologie~Neurophysiologie~Physiologie / Neurophysiologie~Klinische Psychologie~Psychologie / Klinische Psychologie, Fachkategorie: Klinische und Innere Medizin~Neurologie und klinische Neurophysiologie~Klinische Psychologie~Politik und Staat, Zeitraum: 2010 bis 2019 n. Chr., Thema: Verstehen, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Biopsychologie, Physiologische Psychologie, Neuropsychologie, Thema: Optimieren, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bertelsmann Verlag, Verlag: Bertelsmann Verlag, Verlag: C.Bertelsmann, Länge: 221, Breite: 141, Höhe: 43, Gewicht: 678, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sich auf sichere Weise vor einer Gefahr oder einer Bedrohung in Sicherheit bringen?
1. Identifiziere die Gefahr oder Bedrohung und plane einen Fluchtweg. 2. Informiere andere über deine Pläne und bleibe in Kontakt. 3. Suche Schutz an einem sicheren Ort, bis die Gefahr vorüber ist. **
-
Was sind die typischen Warnsignale für eine mögliche Gefahr oder Bedrohung?
Ungewöhnliche Geräusche, verdächtige Personen oder Fahrzeuge in der Nähe, plötzliche Veränderungen in der Umgebung. Es ist wichtig, auf Bauchgefühl und Instinkte zu hören und bei Verdacht sofort Hilfe zu suchen. Vertrauen Sie auf Ihre Intuition und seien Sie wachsam, um potenzielle Gefahren frühzeitig zu erkennen. **
-
Wie lautet der richtige Satz für den Aufkleber auf dem Paket: "Vorsicht Glas" oder "Gefahr"?
Der richtige Satz für den Aufkleber auf dem Paket wäre "Vorsicht Glas". Dieser Hinweis warnt die Personen vor dem zerbrechlichen Inhalt des Pakets und fordert zur Vorsicht beim Umgang damit auf. "Gefahr" wäre zu allgemein und würde nicht spezifisch auf den Inhalt des Pakets hinweisen. **
-
Was ist der Unterschied zwischen Risiko und Gefahr?
Was ist der Unterschied zwischen Risiko und Gefahr? Risiko bezieht sich auf die Wahrscheinlichkeit, dass eine bestimmte Gefahr eintritt, während Gefahr die potenzielle Schädigung oder Bedrohung darstellt. Risiko beinhaltet daher eine Bewertung der Wahrscheinlichkeit und der möglichen Auswirkungen einer Gefahr. Risiko kann durch Maßnahmen wie Prävention oder Absicherung reduziert werden, während Gefahr als unvermeidlich angesehen werden kann. Letztendlich kann Risiko als die Möglichkeit betrachtet werden, dass eine Gefahr zu Schaden führt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.